|
|
从0到33600端口详解- E$ e$ v7 v/ t; Q/ Q: a
在网络技术中,端口(Port)大致有两种意思:一是物理意义上的端口,比如,ADSL
3 s+ |8 ^! z5 k# ], C. k5 AModem、集线器、交换机、路由器用于连接其他网络设备的接口,如RJ-45端口、SC端口等等
, b g+ a* V# N- |+ `。二是逻辑意义上的端口,一般是指TCP/IP协议中的 端口,端口号的范围从0到65535,比如7 {; L8 e w `
用于浏览网页服务的80端口,用于FTP服务的21端口等等。这里将要介绍的就是逻辑意义上的" y" K8 V/ Y' V, ]/ s/ F, g
端口。
* o, s9 }( B" p$ G; Q, P. T+ a 查看端口
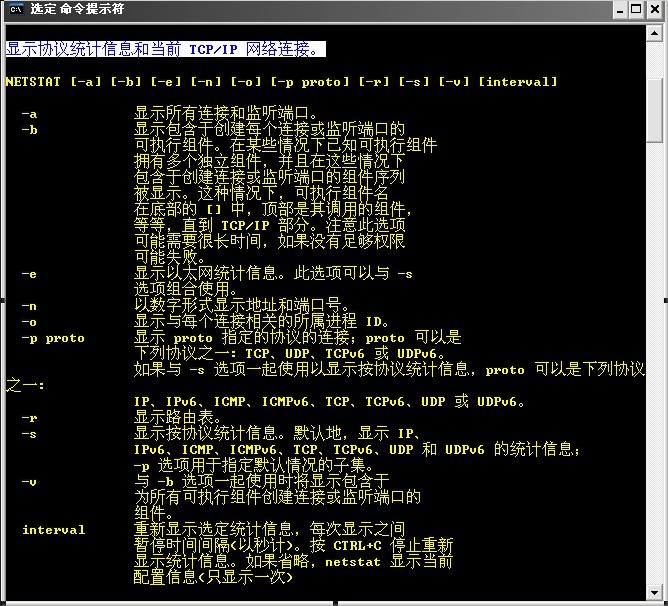
: j/ w. z6 m* ?$ a2 r$ ` 在Windows 2000/XP/Server 2003中要查看端口,可以使用Netstat命令:
, j8 [, X4 {) Q4 @) u. M( T2 D* S 依次点击“开始→运行”,键入“cmd”并回车,打开命令提示符窗口。在命令提示符状+ u# s- z# l: G. U: ^
态下键入“netstat -a -n”,按下回车键后就可以看到以数字形式显示的TCP和UDP连接的端
8 V7 v8 B; K0 H: E: G% s口号及状态。
7 g0 B+ D+ M Y# y. M 关闭/开启端口9 i1 S0 p# s0 `0 h5 f
在介绍各种端口的作用前,这里先介绍一下在Windows中如何关闭/打开端口,因为默认! n0 C K. d1 ~$ z; O
的情况下,有很多不安全的或没有什么用的端口是开启的,比如 Telnet(远程登录) 服务的23端口、FTP! o/ |8 l/ S, Z3 j
服务的21端口、SMTP服务的25端口、RPC服务的135端口等等。为了保证系统的安全性,我们 Y9 j) S. X, ~2 B$ i9 e, F& {
可以通过下面的方 法来关闭/开启端口。
8 j" j: Y0 V* e) E+ _8 ^ 关闭端口
! p" E n+ r" b 比如在Windows 2000/XP中关闭SMTP服务的25端口,可以这样做:首先打开“控制面板”/ H e' w( C1 q6 P# V4 u- y* i+ V1 f
,双击“管理工具”,再双击“服务”。接着在打开的服务窗口中找到并双击 “Simple/ i" o: ^/ E8 i% i8 W9 X6 E! G' g
Mail Transfer Protocol (SMTP)”服务,单击“停止”按钮来停止该服务,然后在“启动2 e# N+ S4 d' ]. R. |
类型”中选择“已禁用”,最后单击“确定”按钮即可。这样,关闭了SMTP服务就相当于关; i/ k4 m0 x2 M& p* r5 R5 M
闭了对应的端口。 0 x$ z- @% T- X
开启端口% j L4 i0 a! c& X0 O. E: ?5 P3 i
如果要开启该端口只要先在“启动类型”选择“自动”,单击“确定”按钮,再打开该
7 ~/ g' g, m+ m' r! `服务,在“服务状态”中单击“启动”按钮即可启用该端口,最后,单击“确定”按钮即可/ }8 N- ~7 q! ?
。2 R h6 m3 P( V D1 f ]% L1 a/ l
提示:在Windows 98中没有“服务”选项,你可以使用防火墙的规则设置功能来关闭/开# M% N+ M5 ]$ A7 F4 @
启端口。
' c6 W* t6 A( h: j% \ w6 J: n: v 端口分类 / l: b9 d9 ? H0 a9 g3 |5 l& a
逻辑意义上的端口有多种分类标准,下面将介绍两种常见的分类:
6 Q4 k- u( z1 Q- D1 b: a% Y 1. 按端口号分布划分
7 j1 y3 @- B# M7 _4 ]' Q. Z' } (1)知名端口(Well-Known Ports)& P3 f6 d X+ w" c
知名端口即众所周知的端口号,范围从0到1023,这些端口号一般固定分配给一些服务。' J! ?. ^6 l- l' U8 A2 L& R6 S
比如21端口分配给FTP服务,25端口分配给SMTP(简单邮件传输协议)服务,80端口分配给
8 g+ M+ h: f( A& h* N* |HTTP服务,135端口分配给RPC(远程过程调用)服务等等。
% r! G' J2 f. D1 I w5 r! V (2)动态端口(Dynamic Ports)1 M1 R; j! C9 K% x" ]# f
动态端口的范围从1024到65535,这些端口号一般不固定分配给某个服务,也就是说许$ e/ F1 l) l+ G3 R8 I
多服务都可以使用这些端口。只要运行的程序向系统提出访问网络 的申请,那么系统就可以2 W# K+ ?# J: o% c$ r* k/ t
从这些端口号中分配一个供该程序使用。比如1024端口就是分配给第一个向系统发出申请的
! Z9 x8 D; F% Y3 k程序。在关闭程序进程后,就会释放所占用 的端口号。
/ V9 f! ^% r) { 不过,动态端口也常常被病毒木马程序所利用,如冰河默认连接端口是7626、WAY 2.4是
7 |/ m) q- m7 d5 _8 B8011、Netspy 3.0是7306、YAI病毒是1024等等。
# A1 d5 j0 t i& s 2. 按协议类型划分
. x; X8 _, B# ^( @8 Z5 B, A t 按协议类型划分,可以分为TCP、UDP、IP和ICMP(Internet控制消息协议)等端口。下
! J. v1 V: Q( P1 H$ t9 \. t面主要介绍TCP和UDP端口:
D0 M# g/ @' x8 r& T- z (1)TCP端口
# I3 X6 B3 E, } TCP端口,即传输控制协议端口,需要在客户端和服务器之间建立连接,这样可以提供可
4 z, i" W7 h' Y1 Z4 i" N靠的数据传输。常见的包括FTP服务的21端口,Telnet服务的23端口,SMTP服务的25端口,以/ [* W9 o, r: x) o, ^2 Z% _
及HTTP服务的80端口等等。- g0 ]% x7 r7 z/ R5 g: G: P
(2)UDP端口9 b, Q# S# R& S' w: x
UDP端口,即用户数据包协议端口,无需在客户端和服务器之间建立连接,安全性得不到" j% n) O& e6 G4 z" R$ s$ I
保障。常见的有DNS服务的53端口,SNMP(简单网络管理协议)服务的161端口,QQ使用的9 T) `8 g; z% g* x( J/ L! c$ }' f
8000和4000端口等等。. r7 Y- _* `9 X* M3 Y
常见网络端口: ~9 [6 y4 ], Y3 x
网络基础知识端口对照
& e1 ]0 j7 b2 J& _ 端口:0
3 u8 z- b* H. ]4 @% q C服务:Reserved
: F, Y( ]$ r# n9 Q说明:通常用于分析操作系统。这一方法能够工作是因为在一些系统中“0”是无效端口,当2 T& U+ k# U8 {$ s: N/ f
你试图使用通常的闭合端口连接它时将产生不同的结果。一种典型的扫描,使用IP地址为
. D3 j& I: `3 F: M5 X0.0.0.0,设置ACK位并在以太网层广播。 6 R: A H0 e3 s$ a. h
端口:1
6 Z) [+ ]( Z, K" ^! G服务:tcpmux
/ A' i3 p* d" H5 u: M2 g说明:这显示有人在寻找SGI Irix机器。Irix是实现tcpmux的主要提供者,默认情况下7 C+ P9 z" Y* z9 X( o9 @
tcpmux在这种系统中被打开。Irix机器在发布是含有几个默认的无密码的帐户,如:IP、
2 V" `1 Z+ U/ K( E/ j2 }GUEST UUCP、NUUCP、DEMOS 、TUTOR、DIAG、OUTOFBOX等。许多管理员在安装后忘记删除这8 x- M& }9 W) M% [' [( N) T
些帐户。因此HACKER在INTERNET上搜索tcpmux并利用这些帐 户。
, ]! D% w4 }5 m N: c' T, O 端口:7
! W! G2 ?8 I; z r7 R服务:Echo
4 r+ |6 q6 z) j g9 i说明:能看到许多人搜索Fraggle放大器时,发送到X.X.X.0和X.X.X.255的信息。
& t6 E* D Z' v+ v9 {! J' h/ q5 R 端口:19 & H9 B9 I; ?, v8 f4 b8 b2 d
服务:Character Generator 6 r+ [1 B% @! R0 K
说明:这是一种仅仅发送字符的服务。UDP版本将会在收到UDP包后回应含有爱你字符的包。' \ W, ^# Z! |
TCP连接时会发送含有爱你字符的数据流直到连接关闭。 HACKER利用IP欺骗可以发动DoS攻击; [0 m' T% j- c5 @" J7 v& E1 s
。伪造两个chargen服务器之间的UDP包。同样Fraggle DoS攻击向目标地址的这个端口广播一- t0 S, E! f- b, M' i% s
个带有伪造受害者IP的数据包,受害者为了回应这些数据而过载。 : t, ^: O, s5 m# O6 t( F
端口:21
9 A) J+ m) q: u: I$ O6 z b服务:FTP
2 @4 @) x& n- q$ t% i6 q' v说明:FTP服务器所开放的端口,用于上传、下载。最常见的攻击者用于寻找打开anonymous4 |9 {2 l" `8 \
的FTP服务器的方法。这些服务器带有可读写的目录。 木马DolyTrojan、Fore、Invisible. {" j! d5 L3 p, y5 n K
FTP、WebEx、WinCrash和Blade Runner所开放的端口。 : Q% E& N2 A6 X! t6 k; o
端口:22
1 V, C! {3 R( {8 v服务:Ssh 0 A6 g8 {! j5 i+ d- z7 ~
说明:PcAnywhere建立的TCP和这一端口的连接可能是为了寻找ssh。这一服务有许多弱点,. V6 ~9 D5 k9 C: X
如果配置成特定的模式,许多使用RSAREF库的版本就会有不少的漏洞存在。
( \6 @! [& z6 z9 | 端口:23 / ^/ j1 z$ r S v$ a4 V" U/ q5 z3 A$ X
服务:Telnet 3 |) z' d0 y8 a6 K
说明:远程登录,入侵者在搜索远程登录UNIX的服务。大多数情况下扫描这一端口是为了找/ V6 V, M8 a1 n9 V% c
到机器运行的操作系统。还有使用其他技术,入侵者也会找到密码。木马Tiny Telnet
) t( H, x& K! C4 y6 X% |Server就开放这个端口。 * ~$ }* g9 D/ h# m+ k5 i+ A- V3 t+ i
端口:25
. g1 ]3 m/ z( f- } x服务:SMTP
" z' Y1 r$ b) M+ t) A说明:SMTP服务器所开放的端口,用于发送邮件。入侵者寻找SMTP服务器是为了传递他们的1 J/ b; `; i! z
SPAM。入侵者的帐户被关闭,他们需要连接到高带宽的E -MAIL服务器上,将简单的信息传递
7 d4 e( O: \/ f1 x- c* M到不同的地址。木马Antigen、Email PasswordSender、Haebu Coceda、ShtrilitzStealth9 N7 j' a& S/ G& W+ X- a) h
、WinPC、WinSpy都开放这个端口。 ' P" [8 `3 T& E/ v. S( v4 U
端口:31
4 ^% T& [8 {$ \6 I服务:MSG Authentication
+ M) e6 K* ]) A% [; Y- z! D说明:木马Master Paradise、HackersParadise开放此端口。
3 b6 k4 ]. n( c0 h: z 端口:42
3 L& e: g4 i5 e# q" `6 O) C3 M服务:WINS Replication " j, u, h$ V" P6 b) N
说明:WINS复制
! z: _: L) b0 z! U4 s( D 端口:53 4 b& p- H+ ?5 M) q3 }
服务:Domain Name Server(DNS) 9 A, `/ W: r5 a0 L6 J
说明:DNS服务器所开放的端口,入侵者可能是试图进行区域传递(TCP),欺骗DNS(UDP)+ b& I0 f' I9 E& K0 I. ]; i) C
或隐藏其他的通信。因此防火墙常常过滤或记录此端口。
; t3 X: y( |# u! N 端口:67
3 J' u; y+ S$ E/ l& [3 N) D8 e服务:Bootstrap Protocol Server
- g6 L \% m! }8 y' p( X说明:通过DSL和Cable modem的防火墙常会看见大量发送到广播地址255.255.255.255的数据
, w7 i! S0 I: b, d& p; ~/ X; T5 y。这些机器在向DHCP服务器请求一个地址。HACKER常进入它们,分配一个地址把自己作为局8 Q% y! M: `" J7 |" _
部路由器而发起大量中间人(man-in-middle)攻击。客户端向68端口广播请求配置,服务器. [8 ]# ?! C" j* s1 f9 W
向67端口广播回应请 求。这种回应使用广播是因为客户端还不知道可以发送的IP地址。
$ Z. K0 N1 H; |/ G9 W& Q 端口:69 2 \1 T5 ]4 j% E' P- B3 Q1 J9 k* E
服务:Trival File Transfer
6 Q" {2 b1 ]) @; I说明:许多服务器与bootp一起提供这项服务,便于从系统下载启动代码。但是它们常常由于0 ?3 l3 V% A, U1 u
错误配置而使入侵者能从系统中窃取任何 文件。它们也可用于系统写入文件。 # W! `& |, W3 D8 N9 i0 j4 b
端口:79
" v B! O' e3 z' I1 a0 N/ B服务:Finger Server ( G6 e! L6 {( F* p
说明:入侵者用于获得用户信息,查询操作系统,探测已知的缓冲区溢出错误,回应从自己$ D4 |" `6 H2 Q# w( ?& l; M
机器到其他机器Finger扫描。
8 \2 }6 U1 B/ i' A* |3 u- z 端口:80 ' e2 J1 J+ T+ `6 Q- I ~! I+ \ W; `
服务:HTTP ( j5 }: l+ e. w& B' ^7 N
说明:用于网页浏览。木马Executor开放此端口。 $ C: z9 v6 G+ z5 {7 s
端口:99
6 J/ r. o6 a- ^% ?服务:Metagram Relay
* X6 g. f2 U) d! t" ?1 _说明:后门程序ncx99开放此端口。 + h# h1 m: q' b( C6 |$ f. ?5 o( c
端口:102
7 I5 N/ q ` v, r }0 o# j服务:Message transfer agent(MTA)-X.400 overTCP/IP
) F& i! W' u( ^) H" T$ g& s说明:消息传输代理。
( J3 g L0 e& }* ? 端口:109 1 z3 m% }5 i, B J. ?* q$ z
服务:Post Office Protocol -Version3
* g1 ^, v9 Q# i% Y L说明:POP3服务器开放此端口,用于接收邮件,客户端访问服务器端的邮件服务。POP3服务% Z& K: _+ c, K% V/ a6 q
有许多公认的弱点。关于用户名和密码交 换缓冲区溢出的弱点至少有20个,这意味着入侵者# m1 M4 n+ u$ {
可以在真正登陆前进入系统。成功登陆后还有其他缓冲区溢出错误。 5 O( @- j5 ~4 @/ P. u7 F
端口:110 # y; s4 z. B7 v
服务:SUN公司的RPC服务所有端口 * O4 T$ U8 s' r# w% }# `* g9 L. c
说明:常见RPC服务有rpc.mountd、NFS、rpc.statd、rpc.csmd、rpc.ttybd、AMD等 0 a& p! h6 T0 T. F- s2 i; x+ d- @7 {
端口:113
2 o' m- L* q. z8 r, ^+ k9 \服务:Authentication Service
# h+ q5 b, ~0 ?! O9 P+ Z/ |- v说明:这是一个许多计算机上运行的协议,用于鉴别TCP连接的用户。使用标准的这种服务可( G1 h4 T% g( D6 L2 K
以获得许多计算机的信息。但是它可作为许多服务的记录器,尤其 是FTP、POP、IMAP、SMTP y3 U3 {+ ~" \9 S7 I- _+ c( {
和IRC等服务。通常如果有许多客户通过防火墙访问这些服务,将会看到许多这个端口的连接8 K2 ?2 R: S) m6 ]) `1 R
请求。记住,如果阻断这个 端口客户端会感觉到在防火墙另一边与E-MAIL服务器的缓慢连接/ e! M- F2 f. O6 n' w- v# Z' Z
。许多防火墙支持TCP连接的阻断过程中发回RST。这将会停止缓慢的连接。 6 D' f( Z; y! d5 V4 K
端口:119 / m! x& s9 L7 s7 F
服务:Network News Transfer Protocol $ h/ {2 S: r, n# f
说明:NEWS新闻组传输协议,承载USENET通信。这个端口的连接通常是人们在寻找USENET服* X# C* ]! s1 a4 N1 u( o n( `
务器。多数ISP限制,只有他们的客户才能访问他 们的新闻组服务器。打开新闻组服务器将, c0 J; t" o! O. z# o. P: \( r1 |
允许发/读任何人的帖子,访问被限制的新闻组服务器,匿名发帖或发送SPAM。
5 w' I' v# ]! ~5 S" } 端口:135
0 h' E% Q* Z, ?6 F# b. E- O服务:Location Service . Z D$ c2 i$ L3 a
说明:Microsoft在这个端口运行DCE RPCend-point mapper为它的DCOM服务。这与UNIX1118 N5 C, u3 Y" S9 S8 S2 |+ P" [
端口的功能很相似。使用DCOM和RPC的服务利用计算机上的end-point mapper注册它们的位置" Y6 x t3 V7 h. G) g) I
。远端客户连接到计算机时,它们查找end-point mapper找到服务的位置。HACKER扫描计算
/ B2 y) \5 L. e" g机的这个端口是为了找到这个计算机上运行Exchange Server吗?什么版本?还有些DOS攻击
$ `5 f* o0 k4 V1 U2 L: c, z1 g直接针对这个端口。 , B: N% f" Z1 Z
端口:137、138、139 / [8 G3 t( v8 e4 D
服务:NETBIOS Name Service
. G0 z. ^) U# D说明:其中137、138是UDP端口,当通过网上邻居传输文件时用这个端口。而139端口:通过
% o1 l7 s; E- k2 V d这个端口进入的连接试图获得NetBIOS/SMB服务。这个协议被用于windows文件和打印机共享* z/ h( N4 @$ o
和SAMBA。还有WINS Regisrtation也用它。 ; x l# ?( D. P: b1 t
端口:143 5 m3 C2 x- H% s& o- ~% z
服务:Interim Mail Access Protocol v2 6 s! p4 S( _# M( p3 D0 ]8 x
说明:和POP3的安全问题一样,许多IMAP服务器存在有缓冲区溢出漏洞。记住:一种LINUX蠕. |: r E1 V' ?1 v; Q( X
虫(admv0rm)会通过这个端口繁殖,因此许多 这个端口的扫描来自不知情的已经被感染的
3 i; ]8 C5 f9 W7 a: H4 P+ R用户。当REDHAT在他们的LINUX发布版本中默认允许IMAP后,这些漏洞变的很流行。这一端口: e0 r0 l- N6 y
还被用于 IMAP2,但并不流行。
9 `5 b( R3 b5 Y/ F7 E 端口:161 ! G8 J: Q4 Q. E; p8 L. ~, x5 V9 E
服务:SNMP
& C m9 K' K- e- Q1 w2 F! m说明:SNMP允许远程管理设备。所有配置和运 行信息的储存在数据库中,通过SNMP可获得这 u+ Y( ~7 ^0 \; ?& b8 S4 I" x
些信息。许多管理员的错误配置将被暴露在Internet。Cackers将试图使用默认的密码/ c- m# X( a0 D" T: q) a% k& a
public、private访问系统。他们可能会试验所有可能的组合。SNMP包可能会被错误的指向用+ Z7 h3 S# I% ]
户的网络。
! z5 V: ]5 _( `- r 端口:177
! G3 q8 B8 b+ h2 i. ?服务:X Display Manager Control Protocol
1 v2 D) p7 H9 t2 T说明:许多入侵者通过它访问X-windows操作台,它同时需要打开6000端口。
% i7 V6 u7 ?+ s! E
+ c) E* o0 ^6 i5 R( B 端口:389
6 X0 F1 Z" i8 z; {4 J' w服务:LDAP、ILS - a3 m0 l3 O3 \ Q
说明:轻型目录访问协议和NetMeeting Internet Locator Server共用这一端口。
, T; z, A4 E8 v$ K1 V; A; g 端口:443
) E- Q9 ]" k+ g3 p4 W服务:Https
1 ]. y3 x3 L/ `4 Q W3 K说明:网页浏览端口,能提供加密和通过安全端口传输的另一种HTTP。* a& _( y$ o; P t l
端口:456
% U" o# f8 U8 v& p7 H9 b服务:[NULL] + W7 I# u7 [4 A" P* K& k
说明:木马HACKERS PARADISE开放此端口。
- @, d. A! A# p; d 端口:513
! w$ E% {$ n& r; q# @ Q9 [服务:Login,remote login 2 N3 k0 O) s' @7 g! U
说明:是从使用cable modem或DSL登陆到子网中的UNIX计算机发出的广播。这些人为入侵者
9 E4 ^/ l7 {( }& b o/ G+ J进入他们的系统提供了信息。 5 R( F1 g% L% A! n8 J
端口:544 , g3 B' l B- ^& J* x7 G/ v
服务:[NULL] - [* f0 s. o' |0 e8 d) V9 J- c
说明:kerberos kshell
+ u! C$ `2 R3 a 端口:548
. R, L! x8 Q4 e: C3 d; I服务:Macintosh,File Services(AFP/IP)
6 O3 E% Q0 Y* I3 E, d' {5 W# ?说明:Macintosh,文件服务。
. v! @6 J; c7 L1 A 端口:553
) Q- V8 c7 k( }4 r8 j1 |服务:CORBA IIOP (UDP) " q& x6 ~$ x: D, ~- c' O G1 H
说明:使用cable modem、DSL或VLAN将会看到这个端口的广播。CORBA是一种面向对象的RPC
1 X$ J3 |& C' Q. T& Z0 ^% F1 _! b系统。入侵者可以利用这些信息进入系统。
3 ]: [' ^* E: j) ^2 w% y 端口:555
1 N' w' {0 f$ p9 @' i- ?服务:DSF
7 ?, `" a9 C8 }6 G+ ^. U说明:木马PhAse1.0、Stealth Spy、IniKiller开放此端口。 ' U, e2 c% [, K7 M( P
端口:568 L) e- ~8 e v& w. u: k
服务:Membership DPA ( }! r1 q: _* G8 A: _9 k3 b& q
说明:成员资格 DPA。 8 {3 ?0 m, M5 \* w1 a
端口:569
( z% [% |+ C( L9 B: s8 G服务:Membership MSN 5 C( w" L) n. H! H3 T( K5 P
说明:成员资格 MSN。 * u7 a: U( D& |
端口:635 ) e' o/ a4 Z6 L7 ^. N
服务:mountd % D; [' Z! s n+ G7 {0 O" g
说明:Linux的mountd Bug。这是扫描的一个流行BUG。大多数对这个端口的扫描是基于UDP的
, y+ Q1 `) S K$ j2 y,但是基于TCP的mountd有所增加(mountd同时运行于两个端口)。 记住mountd可运行于任& j( [0 h- d" O, L ^+ w
何端口(到底是哪个端口,需要在端口111做portmap查询),只是Linux默认端口是635,就5 v* _: L1 F" L( p8 H5 x7 N. p
像NFS通常运行于 2049端口。 2 L4 h9 |- _/ z/ p
端口:636
- S+ C+ D1 x& R. s2 C% A服务:LDAP
1 e0 r+ P5 y% {' L$ X |; p说明:SSL(Secure Sockets layer)
' `6 T8 H' n+ O5 S% U) U! o% H K 端口:666 5 K. w! Y. M! _" D5 P
服务:Doom Id Software
" X) `, l! C6 `说明:木马Attack FTP、Satanz Backdoor开放此端口
b( {8 B8 d5 a 端口:993
: |# t) Z6 @6 \8 y1 J" F1 q服务:IMAP
- K3 v1 g3 A& s8 O说明:SSL(Secure Sockets layer)
0 H) p4 L5 L! T c 端口:1001、1011 * G: o: I3 K* I8 }1 y1 k
服务:[NULL]
9 m5 g3 ?' l: g. Q3 Q$ J3 P% F说明:木马Silencer、WebEx开放1001端口。木马Doly Trojan开放1011端口。 " _4 F8 ]8 P$ p; z$ |2 N
端口:1024 . u; d2 A/ U& X/ h% `
服务:Reserved : s& @, i2 G; p6 x# z
说明:它是动态端口的开始,许多程序并不在乎用哪个端口连接网络,它们请求系统为它们5 B( R! T9 d; L9 |
分配下一个闲置端口。基于这一点分配从端口1024开始。这就是说 第一个向系统发出请求的( Z8 Q) Y: c% o( j( r# J
会分配到1024端口。你可以重启机器,打开Telnet,再打开一个窗口运行natstat -a 将会看6 Y5 ^ O# e. R0 V9 p3 Y0 u& i& A
到Telnet被分配1024端口。还有SQL session也用此端口和5000端口。 ?1 J/ H$ z8 `1 o
端口:1025、1033 ! Q# \3 m, u. ]0 D
服务:1025:network blackjack 1033:[NULL]
9 r$ S5 R, t6 z4 j3 ~/ l8 W说明:木马netspy开放这2个端口。
+ a: F% b) N9 K7 p% Z2 j2 o6 }7 v0 ] 端口:1080 + f" j: G% H. r( N: ?0 N
服务:SOCKS # ]* |; a, K6 `8 ^% w
说明:这一协议以通道方式穿过防火墙,允许防火墙后面的人通过一个IP地址访问INTERNET
7 V( f. |; d: @2 o/ j。理论上它应该只允许内部的通信向外到达 INTERNET。但是由于错误的配置,它会允许位于9 B6 o K+ m* w4 p
防火墙外部的攻击穿过防火墙。WinGate常会发生这种错误,在加入IRC聊天室时常会看到这
0 f! @5 q3 V# D: z9 x种情 况。 ) s! `8 G+ ^! O
端口:1170
% W% g! O+ x% c& x服务:[NULL]
* B( @9 j# F3 k* i3 C- O- Y说明:木马Streaming Audio Trojan、PsyberStream Server、Voice开放此端口。
+ m1 V8 ]/ c, t) R9 R+ E 端口:1234、1243、6711、6776 * E" L! E# d6 r L4 X
服务:[NULL] . t; ]; q0 _( `8 I
说明:木马SubSeven2.0、Ultors Trojan开放1234、6776端口。木马SubSeven1.0/1.9开放
& D" B9 ^8 E7 O. s" y, q5 v1243、6711、6776端口。
1 P1 f% b) K) W: _* z0 U y7 p 端口:1245
. v0 W7 d0 M d* B; O U2 h+ k8 i服务:[NULL]
; c# j$ G4 X& ]* S( }' ~说明:木马Vodoo开放此端口。
" y8 I/ M9 O) Z+ {/ u ] 端口:1433 ; |6 e) |/ f% r ^. k9 |" \" _
服务:SQL
, h* |0 Y5 I4 z0 x y$ ~$ |说明:Microsoft的SQL服务开放的端口。
0 O$ D+ `" D7 J+ A2 ~6 A6 u* b 端口:1492
6 y* m- g4 q6 q) k4 f服务:stone-design-1
% Z- @! c1 Z& @3 o说明:木马FTP99CMP开放此端口。 ' b0 d _) l, s
端口:1500 ; s& X: X# i3 G+ }$ o
服务:RPC client fixed port session queries ( U9 ]# W6 w) [
说明:RPC客户固定端口会话查询# J' h$ l6 F" u: e) p4 T
端口:1503
+ m% u* {4 u1 M: u6 I, A8 N2 P: `服务:NetMeeting T.120 + H/ f+ ]8 M: A0 ?- C8 J: g
说明:NetMeeting T.120
3 R5 B0 {, @8 ^ 端口:1524
) I* C; z' J; B! F8 c服务:ingress
1 J5 c6 T. K7 L3 G6 r. ]说明:许多攻击脚本将安装一个后门SHELL于这个端口,尤其是针对SUN系统中Sendmail和RPC6 M' ~1 C6 v7 [0 B7 p% U- d
服务漏洞的脚本。如果刚安装了防火墙就看到在 这个端口上的连接企图,很可能是上述原因
/ P4 G& j+ p, ]. E。可以试试Telnet到用户的计算机上的这个端口,看看它是否会给你一个SHELL。连接到
( o- S7 m1 r$ M& i600/pcserver也存在这个问题。5 }5 J1 a6 N9 f
常见网络端口(补全)
2 X$ Z. _ r/ M4 n7 L 553 CORBA IIOP (UDP) 如果你使用cablemodem或DSL VLAN,你将会看到这个端口的广# T5 i, d5 Q- Z6 B y( T
播。CORBA是一种面向对象的RPC(remote procedure call)系统。Hacker会利用这些信息进3 g' z7 x0 ]5 |
入系统。7 w6 Z7 t, Y. D* F! }7 U2 g. f
600 Pcserver backdoor 请查看1524端口。 5 G* A ?7 d* t. l/ }
一些玩script的孩子认为他们通过修改ingreslock和pcserver文件已经完全攻破了系统--
8 Y8 Q/ \5 F. l2 j* EAlan J. Rosenthal.8 ]1 m7 S" |- u
635 mountd Linux的mountd Bug。这是人们扫描的一个流行的Bug。大多数对这个端口0 [+ |/ f; x; E+ O; G" G
的扫描是基于UDP的,但基于TCP的mountd有所增加(mountd同时运行于两个端 口)。记住,
* e" H7 j6 C% V3 j+ i9 E) P! x" ymountd可运行于任何端口(到底在哪个端口,需要在端口111做portmap查询),只是Linux默: H( S, i- }+ ]' T
认为635端口,就象NFS通常 运行于2049端口。
% }! X* t8 s/ `$ l 1024 许多人问这个端口是干什么的。它是动态端口的开始。许多程序并不在乎用哪个端
" u0 @5 W; d( p9 |: T口连接网络,它们请求操作系统为它们分配“下一个闲置端口”。基于这一点分配从端口
; h) V9 g r o/ O T5 } p" p: M1024开始。这意味着第一个向系统请求分配动态端口的程序将被分配端口1024。为了验证这 b3 d$ [4 ?% c7 V& s* |
一点,你可以重启机器,打开Telnet,再打开一个 窗口运行“natstat-a”,你将会看到; e8 u: E* p4 A& n/ l2 i3 ]8 E1 k* @5 b
Telnet被分配1024端口。请求的程序越多,动态端口也越多。操作系统分配的端口将逐渐变. ]; w! |, B3 A
大。再来一遍,当你浏览Web页时用 “netstat”查看,每个Web页需要一个新端口。- I- N+ z! n* G$ \" J$ ], n4 d1 w( b
1025,1026 参见1024
! P5 G; L, V% a# q5 E( [7 P 1080 SOCKS 这一协议以管道方式穿过防火墙,允许防火墙后面的许多人通过一个IP地址
* ~" O- L' x. ?4 B3 H# w; d访问Internet。理论上它应该只允许内部的通信向外达到Internet。但是由于错误的配置,7 l% Z* t. P$ x
它会允许Hacker/Cracker的位于防火墙外部的攻击穿过防火墙。或者简单地回应位于$ M9 S1 w0 c8 m, o' V' }
Internet上的计算机,从而掩饰 他们对你的直接攻击。WinGate是一种常见的Windows个人防, X. K1 O' c l/ |; X
火墙,常会发生上述的错误配置。在加入IRC聊天室时常会看到这种情况。
: C3 w3 k8 {/ D0 d- T H' @ 1114 SQL 系统本身很少扫描这个端口,但常常是sscan脚本的一部分。
5 X4 J8 }. u2 [- z( T1 C- k( f) U2 Z0 n% K3 i0 }0 a
1243 Sub-7木马(TCP)
) X0 }% j- C9 }; Q 1524 ingreslock 后门许多攻击脚本将安装一个后门Shell于这个端口(尤其是那些针
@! K9 a! p- K) r5 g8 T/ b' y对Sun系统中sendmail和RPC服务漏洞的脚本,如statd, ttdbserver和cmsd)。如果你刚刚安& p" I2 q7 N2 S
装了你的防火墙就看到在这个端口上的连接企图,很可能是上述原因。你可以试试Telnet到
7 E* @) b0 `, R9 F$ v你的机器上的 这个端口,看看它是否会给你一个Shell。连接到600/pcserver也存在这个问
8 K6 D! d1 X9 V0 e# z题。. {3 d& i8 i3 m5 J) u* y/ {
2049 NFS NFS程序常运行于这个端口。通常需要访问portmapper查询这个服务运行于哪1 I6 d" q: |( J
个端口,但是大部分情况是安装后NFS运行于这个端口,Hacker/Cracker因而可以闭开
* {% F4 v( N: m: l' r0 @3 N& f4 w4 Xportmapper直接测试这个端口。
" V: f' u* v' s } 3128 squid 这是Squid HTTP代理服务器的默认端口。攻击者扫描这个端口是为了搜寻
: d) N+ d6 U6 \: D一个代理服务器而匿名访问Internet。你也会看到搜索其它代理服务器的端口:
' q3 R: Z+ W& ]# r% [5 t) V6 {8000/8001/8080/8888。扫描这一端口的另一原因是:用户正在进入聊天室。其它用户(或服
( N! i- R& e- D$ H/ O0 W) P务器本身)也会检验这个端口以确定用户的机器是 否支持代理。
1 V$ F9 u# U! T/ R; i" j9 \# l8 S 5632 pcAnywere 你会看到很多这个端口的扫描,这依赖于你所在的位置。当用户打开
; K: @, v: b- N2 J+ F4 d3 mpcAnywere时,它会自动扫描局域网C类网以寻找可能得代理(译者:指agent而 不是proxy)- p& x) v. I L" X. q0 d6 z
。Hacker/cracker也会寻找开放这种服务的机器,所以应该查看这种扫描的源地址。一些搜
6 q F- z3 b. F寻pcAnywere的扫描常包含端 口22的UDP数据包。, i y! `& j0 S3 ?
6776 Sub-7 artifact 这个端口是从Sub-7主端口分离出来的用于传送数据的端口。例如
. l9 Y& a2 J! { ^5 Q0 E: c4 K当控制者通过电话线控制另一台机器,而被控机器挂断时你将会看到这种情况。因此当另一; N, i6 X" {- F! k: d" X
人 以此IP拨入时,他们将会看到持续的,在这个端口的连接企图。(译者:即看到防火墙报
6 V5 g$ |# N0 `9 K0 s) \告这一端口的连接企图时,并不表示你已被Sub-7控制。): z! M, h8 P( H5 j$ X1 x. Z
6970 RealAudio RealAudio客户将从服务器的6970-7170的UDP端口接收音频数据流。这/ K- ?# Y% s! F. X% y/ f1 V
是由TCP7070端口外向控制连接设置的。
5 V1 C% }* `9 G2 k 13223 PowWow PowWow 是TribalVoice的聊天程序。它允许用户在此端口打开私人聊天
; N1 I6 x4 J2 [/ b& f! F7 I, G的连接。这一程序对于建立连接非常具有“进攻性”。它会“驻扎”在这一TCP端口等待回应& {7 @5 Y, v; a
。这造成 类似心跳间隔的连接企图。如果你是一个拨号用户,从另一个聊天者手中“继承”
! A( d! n5 y5 B. h8 d了IP地址这种情况就会发生:好象很多不同的人在测试这一端口。这一协议使用 “OPNG”作# h8 p, r% M* M3 |7 Y9 v8 R1 G
为其连接企图的前四个字节。
6 [3 P6 V* ?& V% f! q1 g4 n' o" O2 U 17027 Conducent 这是一个外向连接。这是由于公司内部有人安装了带有Conducent7 k! z' z/ K5 l) e4 A
"adbot" 的共享软件。Conducent"adbot"是为共享软件显示广告服务的。使用这种服务的一- H4 g4 T5 J! m0 D+ M9 J
种流行的软件是Pkware。有人试验:阻断这一外向连接不会有任何问题,但是封掉IP地址 本2 I* [. k9 f/ l7 i0 p
身将会导致adbots持续在每秒内试图连接多次而导致连接过载: 4 N. J) w6 B! ~7 D9 {9 H/ e
机器会不断试图解析DNS名—ads.conducent.com,即IP地 址216.33.210.40 ;% ? N" v$ v/ s
216.33.199.77 ;216.33.199.80 ;216.33.199.81;216.33.210.41。(译者:不知NetAnts
; s I* f5 D0 n2 P+ {( N! z3 l' p使用的Radiate是否也有这种现象)% t* c9 s/ p& n6 r3 }7 ], A
27374 Sub-7木马(TCP)7 R$ X8 k' T& V$ p- f
30100 NetSphere木马(TCP) 通常这一端口的扫描是为了寻找中了NetSphere木马。4 D, ]+ W. _& w7 @7 Y
31337 Back Orifice “elite” Hacker中31337读做“elite”/ei’li:t/(译者:法
- y& l ^" u, b3 g* M语,译为中坚力量,精华。即3=E, 1=L, 7=T)。因此许多后门程序运行于这一端口。其中最6 y$ v9 T# Y3 j
有名的是Back Orifice。曾经一段时间内这是Internet上最常见的扫描。现在它的流行越来
4 u8 E8 m$ K% Z ^2 D越少,其它的木马程序越来越流行。
n; l- N# a6 c 31789 Hack-a-tack 这一端口的UDP通讯通常是由于"Hack-a-tack"远程访问木马(RAT,
$ S& P0 W4 D. d/ J2 aRemote Access Trojan)。这种木马包含内置的31790端口扫描器,因此任何31789端口到
6 U# p4 t+ _0 n# u317890端口的连接意味着已经有这种入侵。(31789端口是控制连接,317890端口是文件传% a6 `! C( P5 L1 u0 z
输连接)- }6 k5 K+ I) X. R5 b! W! g
32770~32900 RPC服务 Sun Solaris的RPC服务在这一范围内。详细的说:早期版本的' h! z% m: n( r) X, ]! ?0 @
Solaris(2.5.1之前)将portmapper置于这一范围内,即使低端口被防 火墙封闭仍然允许
% x3 ^! I+ x; m, C( R4 lHacker/cracker访问这一端口。扫描这一范围内的端口不是为了寻找portmapper,就是为了! x+ I A; \* E2 P/ q q
寻找可被攻击的已知的 RPC服务。8 F% B: N: b" F) a- S, o& L
33434~33600 trAceroute 如果你看到这一端口范围内的UDP数据包(且只在此范围之内
) K' S) n0 y7 d% a3 ^1 V)则可能是由于traceroute。1 h3 z/ Z# t: W8 K4 j8 b; O
ps:
' g) l @: i p7 Y- O. n, u其实使用windows xp的用户无须借助其它软件即可以得到端口与进程的对应关系,因为
2 v+ r( \" j: Gwindows xp所带的netstat命令比以前的版本多了一个O参数,使用这个参数就可以得出
- ?/ }) j* ]* P) `+ g; d0 ]端口与进程的对应来。
# ?6 o6 q5 d, C, i: e3 D |
|


 发表于 2012-2-16 14:00:57